Informationsschutz & ISMS

Ihr Know-how ist ein Unternehmenswert. Schützen Sie ihn systematisch.

SSMB berät Unternehmen zu Informationsschutz, Know-how-Schutz und Informationssicherheitsmanagement (ISMS). Vertrauliche Informationen, sensible Geschäftsprozesse und technisches Wissen sollen durch abgestimmte organisatorische, personelle und technische Maßnahmen vor unberechtigtem Zugriff, Verlust und gezielter Abschöpfung geschützt werden.

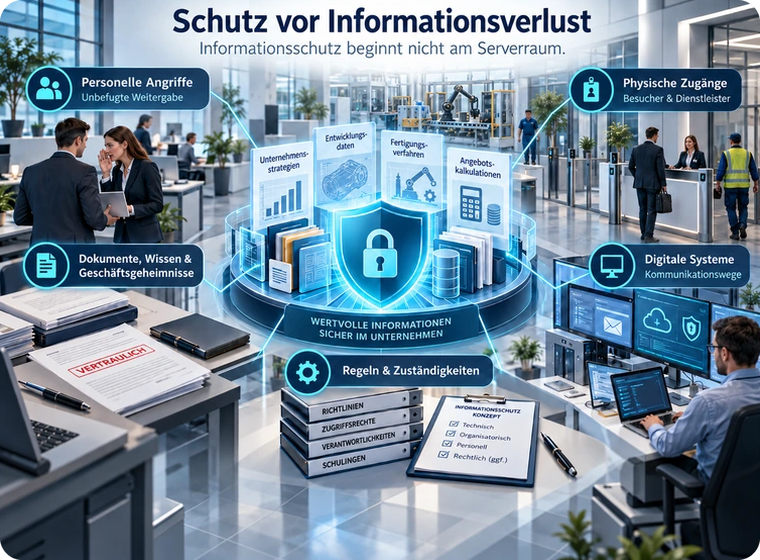
Schutz vor Informationsverlust

Informationsschutz beginnt nicht am Serverraum.

Unternehmensstrategien, Entwicklungsdaten, Fertigungsverfahren und Angebotskalkulationen sind wertvoll – und häufig über mehrere Kanäle gefährdet.

  • Personelle Angriffe und unbefugte Informationsweitergabe
  • Physische Zugänge, Besucher und externe Dienstleister
  • Digitale Systeme und Kommunikationswege
  • Schutz von Dokumenten, Wissen und Geschäftsgeheimnissen
  • Organisatorische Regeln und klar definierte Zuständigkeiten

Ein wirksames Informationsschutzkonzept berücksichtigt technische, organisatorische, personelle und gegebenenfalls rechtliche Maßnahmen.

Digitale Bedrohungen behandeln wir ergänzend in der IT- und Cybersicherheitsberatung. Für die Einordnung zusätzlicher regulatorischer Anforderungen steht unsere NIS2-Beratung zur Verfügung.

Sicherheitsillustration zum Schutz vertraulicher Daten und Unternehmensinformationen
Informationssicherheitsmanagement

ISMS: Informationsschutz dauerhaft verankern.

Ist-Zustand und Schutzbedarf

Informationswerte, Risiken, Zuständigkeiten und bestehende Schutzmaßnahmen erfassen.

Regeln & Sicherheitsorganisation

Vorgaben, Prozesse und Rollen festlegen – orientiert an anerkannten Standards.

Kontinuierliche Verbesserung

Maßnahmen steuern, deren Wirksamkeit prüfen und bei veränderten Risiken nachschärfen.

SSMB unterstützt bei der Einführung und Weiterentwicklung eines Informationssicherheitsmanagementsystems (ISMS), orientiert an ISO/IEC 27001 sowie den BSI-Standards 200-1 bis 200-3. Bei Anforderungen an die betriebliche Kontinuität berücksichtigen wir auch die Schnittstellen zum Business Continuity Management (BCM) nach BSI-Standard 200-4. Eine Beratung ersetzt keine unabhängige Zertifizierung.
Geschäftsführungs-Perspektive

Unternehmenswissen sichern, Handlungsfähigkeit erhalten.

Informationsschutz dient nicht nur der Abwehr von Spionage. Er unterstützt verlässliche Geschäftsbeziehungen, schützt Entwicklungsinvestitionen und schafft organisatorische Klarheit.

  • Know-how-Abfluss erschweren
  • Sicherheitsbewusstsein und Verantwortlichkeiten verbessern
  • Anforderungen von Partnern und Auftraggebern begegnen
  • Schutzmaßnahmen wirtschaftlich und verhältnismäßig planen
Beratungsteam schützt Unternehmenswissen und Entwicklungsinformationen mit abgestimmten technischen und organisatorischen Maßnahmen
Wissenswertes

Häufige Fragen zu Informationsschutz und ISMS

Erste Orientierung für Unternehmen, die vertrauliche Informationen schützen und Informationssicherheit systematisch organisieren möchten.

Welche Informationen sollten Unternehmen besonders schützen?

Dazu gehören beispielsweise Entwicklungsdaten, Kalkulationen, Kundeninformationen, Geschäftsstrategien und internes Know-how. Der konkrete Schutzbedarf hängt vom Wert der Informationen und den möglichen Folgen eines Verlusts ab.

Wozu dient ein ISMS?

Ein ISMS hilft, Informationsrisiken nachvollziehbar zu bewerten, Verantwortlichkeiten festzulegen, Maßnahmen umzusetzen und ihre Wirksamkeit regelmäßig zu überprüfen. Es unterstützt damit eine dauerhafte und risikoorientierte Sicherheitsorganisation.

Ist ein ISMS automatisch nach ISO/IEC 27001 zertifiziert?

Nein. Ein ISMS kann auch ohne Zertifizierung aufgebaut und betrieben werden. Eine ISO/IEC-27001-Zertifizierung setzt ein gesondertes Prüfverfahren durch eine dafür zuständige Zertifizierungsstelle voraus.