IT- & Cybersicherheit

Cybersicherheit muss zum Geschäftsbetrieb passen.

SSMB unterstützt kleine und mittlere Unternehmen bei der IT- und Cybersicherheit: von der ersten Risikoeinschätzung mit dem CyberRisikoCheck nach DIN SPEC 27076 bis zur strukturierten Planung und Umsetzung angemessener Schutzmaßnahmen.

Praxisgerechter Einstieg

CyberRisikoCheck nach DIN SPEC 27076

Ein standardisierter Blick auf das grundlegende IT-Sicherheitsniveau – verständlich für die Unternehmensleitung und geeignet als Ausgangspunkt für Verbesserungen.

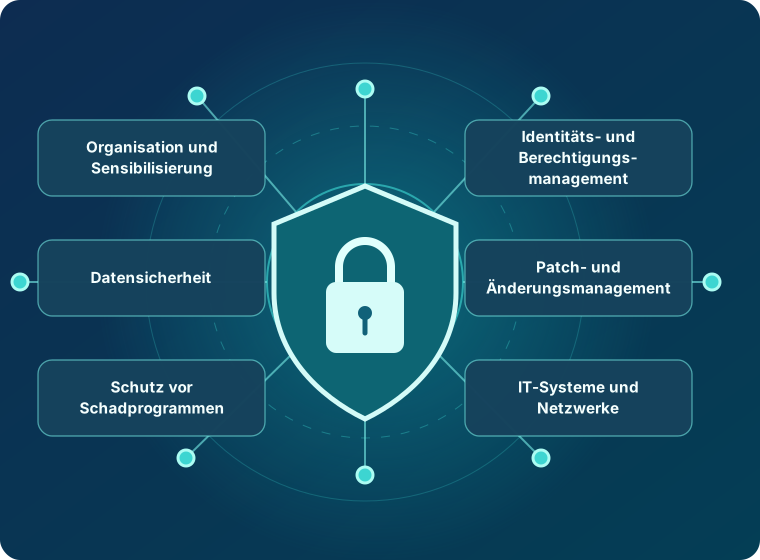
Beim CyberRisikoCheck werden in einem strukturierten Gespräch 27 Anforderungen aus sechs Themenbereichen betrachtet. Der Ergebnisbericht zeigt Handlungsbedarf auf und unterstützt bei der Priorisierung erster Maßnahmen. Der Check ist kein Penetrationstest und weder eine Zertifizierung noch eine vollständige Sicherheitsprüfung.

  • IT-Sicherheitsstatus strukturiert erfassen
  • Risiken und Handlungsfelder verständlich aufbereiten
  • Konkrete erste Verbesserungen priorisieren
  • Ergebnisbericht und Erläuterung vereinbaren
CyberRisikoCheck anfragen
Sechs symmetrisch angeordnete Handlungsfelder der IT- und Cybersicherheit um ein zentrales Schutzschild: Organisation und Sensibilisierung, Identitäts- und Berechtigungsmanagement, Datensicherheit, Patch- und Änderungsmanagement, Schutz vor Schadprogrammen sowie IT-Systeme und Netzwerke
Wichtige Handlungsfelder

Cybersicherheit als organisierter Prozess.

Risiko- & Schutzbedarfsanalyse

Kritische Geschäftsprozesse und IT-Abhängigkeiten kennen, Schwachstellen gewichten und Maßnahmen ableiten.

IT-Grundschutz & ISMS

Informationssicherheit organisatorisch verankern und Risiken systematisch behandeln.

Notfall- & Wiederanlaufplanung

Rollen, Eskalationswege und Wiederanlaufprioritäten für Störungen festlegen.

Ganzheitlicher Blick

Cyberangriffe enden nicht an der IT-Abteilung.

Lieferfähigkeit, Kundendaten, Entwicklungsinformationen und Gebäudeautomation können direkt oder indirekt betroffen sein. Entscheidend ist daher die Abstimmung zwischen Geschäftsführung, IT, Organisation und physischer Sicherheit.

  • Klar definierte Verantwortlichkeiten
  • Angemessene technische und organisatorische Maßnahmen
  • Mitarbeitersensibilisierung und geeignete Schulungen
  • Überwachung, Wirksamkeitskontrolle und Verbesserung

Bei regulatorischen Anforderungen unterstützen wir Sie ergänzend mit einer strukturierten NIS2-Beratung. Die mögliche gesetzliche Betroffenheit ist dabei gesondert zu prüfen.

Informationsschutz ganzheitlich betrachten
Digitale und physische Sicherheit zusammendenken: Fotorealistische Kombination von IT-Monitoring, Servertechnik und gesichertem Unternehmensstandort mit Kamera- und Zutrittskontrolle.
Fragen aus der Beratungspraxis

Häufige Fragen zur Cybersicherheit

Eine klare Einordnung hilft, den passenden Einstieg in die Verbesserung Ihrer IT-Sicherheit zu finden.

Für wen eignet sich der CyberRisikoCheck?

Besonders für kleine und Kleinstunternehmen, die ihr grundlegendes IT-Sicherheitsniveau strukturiert einschätzen möchten. Bei komplexeren Anforderungen kann eine vertiefte Risiko- und Schutzbedarfsanalyse sinnvoll sein.

Was erhält ein Unternehmen als Ergebnis?

Eine dokumentierte Ersteinschätzung mit bewerteten Handlungsfeldern und priorisierten Empfehlungen. Welche weiteren Maßnahmen erforderlich sind, hängt vom individuellen Schutzbedarf und den Geschäftsprozessen ab.

Erfüllt der CyberRisikoCheck die NIS2-Pflichten?

Nein. Der CyberRisikoCheck ist eine Orientierung zur IT-Sicherheit, keine NIS2-Konformitätsprüfung. Eine mögliche Betroffenheit und daraus folgende Pflichten müssen gesondert betrachtet werden. Mehr dazu auf unserer NIS2-Beratungsseite.